链路聚合与vlan:适用于双千兆、光纤
目的是:一条线坏了,可以走备用(第二条)线
一、实验拓朴图:
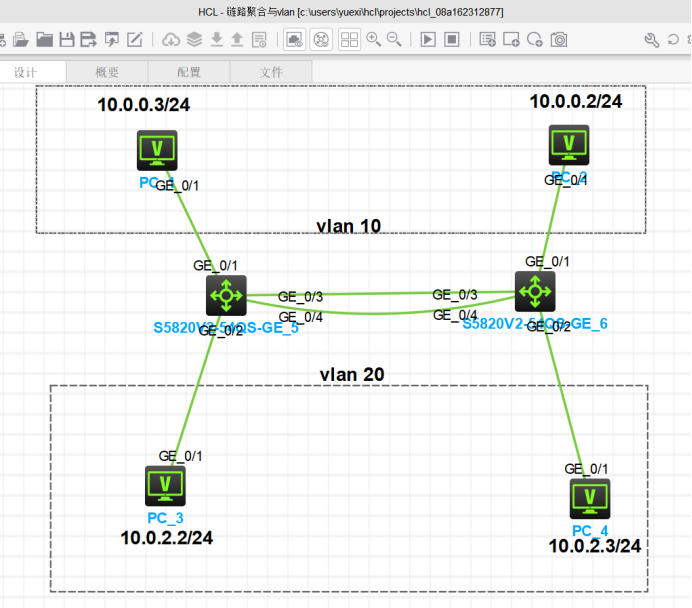
二、设置PC IP:


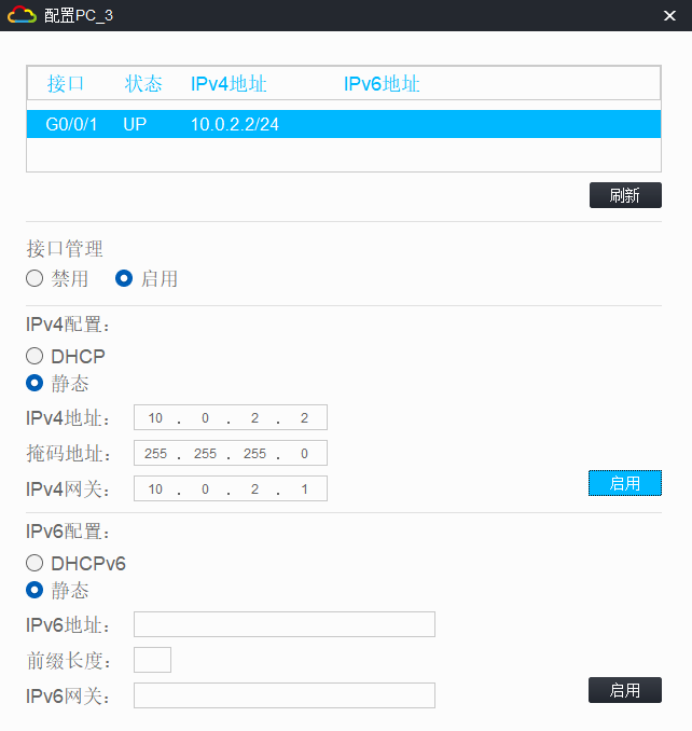
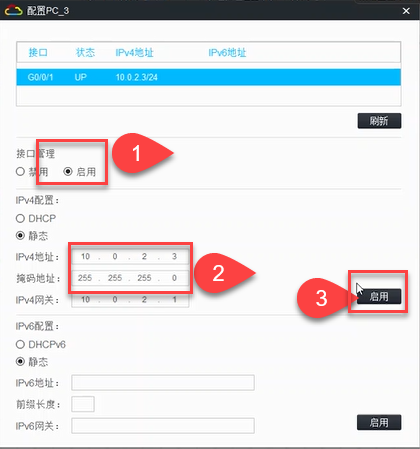
三、配置交换机SW1
<H3C>system-view
System View: return to User View with Ctrl+Z.
[H3C]sysname SW1
[SW1]vlan 10
[SW1-vlan10]vlan 20
[SW1-vlan20]quit
[SW1]interface g1/0/1
[SW1-GigabitEthernet1/0/1]port access vlan 10
[SW1-GigabitEthernet1/0/1]quit
[SW1]interface g 1/0/2
[SW1-GigabitEthernet1/0/2]port access vlan 20
[SW1-GigabitEthernet1/0/2]quit
[SW1]interface g1/0/1
[SW1-GigabitEthernet1/0/1]undo port access vlan
[SW1-GigabitEthernet1/0/1]quit
[SW1]interface g 1/0/1
[SW1-GigabitEthernet1/0/1]port access vlan 10
[SW1-GigabitEthernet1/0/1]quit
四、设置交换机SW2
<H3C>system-view
System View: return to User View with Ctrl+Z.
[H3C]sysname
[H3C]sysname SW2
[SW2]vlan 10
[SW2-vlan10]vlan 20
[SW2-vlan20]quit
[SW2]interface g 1/0/1
[SW2-GigabitEthernet1/0/1]port access vlan 10
[SW2-GigabitEthernet1/0/1]quit
[SW2]interface g 1/0/2
[SW2-GigabitEthernet1/0/2]port access vlan 20
[SW2-GigabitEthernet1/0/2]quit
五、交换机SW1添加桥接链路聚合
[SW1]interface bridge-aggregation 1
[SW1-Bridge-Aggregation1]interface g 1/0/3
[SW1-GigabitEthernet1/0/3]port link-aggregation group 1	【将g1/0/3接口添加到链路聚合口1中】
[SW1-GigabitEthernet1/0/3]interface g 1/0/4
[SW1-GigabitEthernet1/0/4]port link-aggregation group 1	【将g1/0/4接口添加到链路聚合口1中】
port GigabitEthernet1/0/4
[SW1-GigabitEthernet1/0/4]quit
六、交换机SW2添加桥接链路聚合
[SW2]undo info-center enable
Information center is disabled.
[SW2]interface bridge-aggregation 1	【进入链路聚合口1】
[SW2-Bridge-Aggregation1]interface g 1/0/3
[SW2-GigabitEthernet1/0/1]port link-aggregation group 1
[SW2-GigabitEthernet1/0/1]interface g 1/0/4
[SW2-GigabitEthernet1/0/4]port link-aggregation group 1
[SW2-GigabitEthernet1/0/4]quit
七、PC1 ping PC2
<H3C>ping 10.0.0.2
Ping 10.0.0.2 (10.0.0.2): 56 data bytes, press CTRL_C to break
56 bytes from 10.0.0.2: icmp_seq=0 ttl=255 time=5.915 ms
56 bytes from 10.0.0.2: icmp_seq=1 ttl=255 time=4.428 ms
56 bytes from 10.0.0.2: icmp_seq=2 ttl=255 time=4.374 ms
56 bytes from 10.0.0.2: icmp_seq=3 ttl=255 time=2.925 ms
56 bytes from 10.0.0.2: icmp_seq=4 ttl=255 time=3.854 ms

--- Ping statistics for 10.0.0.2 ---
5 packet(s) transmitted, 5 packet(s) received, 0.0% packet loss
round-trip min/avg/max/std-dev = 2.925/4.299/5.915/0.972 ms
<H3C>%May  9 16:56:22:183 2025 H3C PING/6/PING_STATISTICS: Ping statistics for 10.0.0.2: 5 packet(s) transmitted, 5 packet(s) received, 0.0% packet loss, round-trip min/avg/max/std-dev = 2.925/4.299/5.915/0.972 ms.
八、交换机SW1设置中继链路
<SW1>system-view
System View: return to User View with Ctrl+Z.
[SW1]interface bridge-aggregation 1
[SW1-Bridge-Aggregation1]port link-type trunk	【端口链路类型为中继链路】
Configuring GigabitEthernet1/0/3 done.
Configuring GigabitEthernet1/0/4 done.
[SW1-Bridge-Aggregation1]port trunk permit vlan 10 20	【端口中继链路允许vlan10和20通过】
Configuring GigabitEthernet1/0/3 done.
Configuring GigabitEthernet1/0/4 done.
[SW1-Bridge-Aggregation1]quit
九、交换机SW2设置中继链路
[SW2]interface bridge-aggregation 1
[SW2-Bridge-Aggregation1]port link-type trunk
Configuring GigabitEthernet1/0/3 done.
Configuring GigabitEthernet1/0/4 done.
[SW2-Bridge-Aggregation1]port trunk permit vlan 10 20
Configuring GigabitEthernet1/0/3 done.
Configuring GigabitEthernet1/0/4 done.
[SW2-Bridge-Aggregation1]quit
十、PC4 Ping PC3
<H3C>ping 10.0.2.3
Ping 10.0.2.3 (10.0.2.3): 56 data bytes, press CTRL_C to break
56 bytes from 10.0.2.3: icmp_seq=0 ttl=255 time=0.000 ms
56 bytes from 10.0.2.3: icmp_seq=1 ttl=255 time=0.000 ms
56 bytes from 10.0.2.3: icmp_seq=2 ttl=255 time=0.000 ms
56 bytes from 10.0.2.3: icmp_seq=3 ttl=255 time=0.000 ms
56 bytes from 10.0.2.3: icmp_seq=4 ttl=255 time=0.000 ms

--- Ping statistics for 10.0.2.3 ---
5 packet(s) transmitted, 5 packet(s) received, 0.0% packet loss
round-trip min/avg/max/std-dev = 0.000/0.000/0.000/0.000 ms
<H3C>%May  9 16:48:01:214 2025 H3C PING/6/PING_STATISTICS: Ping statistics for 10.0.2.3: 5 packet(s) transmitted, 5 packet(s) received, 0.0% packet loss, round-trip min/avg/max/std-dev = 0.000/0.000/0.000/0.000 ms.

<H3C>ping 10.0.0.3
Ping 10.0.0.3 (10.0.0.3): 56 data bytes, press CTRL_C to break
Request time out
Request time out
Request time out
Request time out
Request time out

--- Ping statistics for 10.0.0.3 ---
5 packet(s) transmitted, 0 packet(s) received, 100.0% packet loss
<H3C>%May  9 16:48:18:820 2025 H3C PING/6/PING_STATISTICS: Ping statistics for 10.0.0.3: 5 packet(s) transmitted, 0 packet(s) received, 100.0% packet loss.
十一、实验知识拓展
实验1:设置console密码和远程登录密码
在登陆交换机时候,交换机给我们提供了登陆交换机的接口(user-interface),用console线直连console口登陆的接口叫aux,aux通常只有一个,也就是aux 0。通过网络登陆的接口叫虚拟接口(vty),vty通常有好多个(16-64个),也是从0开始
进入接口的方式就是通过user-interface aux 0或者user-interface vty 0
有的配置命令会有这样的方式:user-interface vty 0 4
这是什么意思呢,0 4代表vty0到vty4,一共五个虚拟接口,也就是我们可以同时通过五个虚拟接口远程登录交换机。
通常我们会看到这样的命令user privilege level 3或者authorization-attribute level 3或者authorization-attribute user-role level-15。这些命令就是控制登陆之后的权限。
有的把权限分为0-3,四个级别,有的是0-15,一共16个级别。
其实都差不多,四个级别和十六个级别差不多是对应的,0对应0123,1对应4567等等
最后,要了解认证的模式(authentication-mode),认证模式有三种:
1)无密码(none),直接连上就进去了。
2)有密码(password),需要密码认证,但是没有用户名。
3)以及Scheme,用户名和密码认证。用scheme认证方式的用户名和密码可以是交换机内部创建的用户,也可以是远程认证服务器上的用户。
==========================================
实验1:vlan间的trunk
接口类型
access(只能属于一个VLAN,一般用于连接终端设备(计算机))
trunk(可以允许多个VLAN通过,能接收和发送多个VLAN报文,一般用于交换机之间的连接)
hybrid(可以允许多个VLAN通过,能接收和发送多个VLAN报文,可以用于交换机之间的连接或者用于连接用户的计算机)
Hybrid端口和Trunk端口属于多个VLAN,需要设置缺省VLAN ID。缺省情况下,Hybrid端口和Trunk端口的缺省VLAN为VLAN 1。
对于华三交换机缺省VLAN被称为”Pvid Vlan”。
2、接收和发送报文
access端口接收报文
收到报文后判断是否含有VLAN信息,如果没有则将端口的pvid打上,并进行交换转发。如果有则丢弃。
access端口发送报文
将报文的VLAN信息剥离后发送出去。
access端口可以实现同一交换机同一VLAN下的主机通信。
trunk端口接收报文
收到报文后判断是否有VLAN信息:若有,则判断trunk端口是否允许该VLAN数据进入,如果可以的话就转发,否则丢弃;如果没有VLAN信息则将端口的pvid打上后进行转发。
trunk端口发送报文
比较将要发送的报文的VLAN和端口的pvid,若不一样则直接转发,若一样则剥离VLAN信息后再发送。
trunk端口可以实现多个交换机同一VLAN的计算机主机进行通信。
hybrid端口接收报文
收到一个报文后判断是否有VLAN信息:若有则判断该hybrid端口是否允许该VLAN数据进入,若可以则转发,否则丢弃(untagged在此不起作用,untagged只对发送报文时起作用);如果没有则将端口pvid打上并进行转发。
hybrid端口发送报文
收到报文时根据该端口配置的信息,哪些是VLAN是untagged,哪些VLAN是tag(可以通过display interface查看),如果是untagged则剥离VLAN信息再发送,如果是tag则直接发送。
hybrid可以很灵活地实现不同VLAN下主机的通信。
———————————
实验1:三层交换
H3C配置三层交换机4个步骤详细用法,配置三层交换机通用的四个步骤就是:
1)划分VLAN,并描述;
2)给VLAN划网关;
3)给VLAN指定端口;
4)配置路由协议
———————————–
实验2:链路聚合
链路聚合
定义:把链接到同一台交换机上的多个物理端口捆绑为一个逻辑端口
功能:
1.提高链路可靠性
2.聚合组内只要还有物理端口存活,链路就不会中断
3.增加链路传输带宽
4.避免STP计算,聚合组内物理端口不会被闭塞
5.交换机之间的流量会自动在聚合组内的所有物理端口上负载分担
负载分担:
即负载均衡
聚合后的链路会基于流自动负载分担
分类:
静态聚合:双方不会协商聚合参数
动态聚合:双方通过LACP协议协商聚合参数